零信AI邮将聊天融入加密邮件客户端
聊天服务应当建立在全球电子邮件基础设施之上2026年9月24日
互联网已经成为全球通信基础设施,但聊天服务长期以来以彼此独立、相互封闭的消息网络形式发展。当人们使用同一聊天服务时,沟通很容易;但当联系人分属不同平台、国家、组织或商业生态时,通信就会变得碎片化。为了与家人和朋友、国际联系人、同事、客户、供应商以及商业伙伴保持联系,用户往往不得不使用多个聊天应用和多个账户。
与此同时,互联网早已拥有一个用于跨越这些边界连接人们的全球通信网络:电子邮件。电子邮件提供全球统一的地址体系、可互联的邮件投递、由用户掌控的邮箱、电子邮件客户端,以及不依赖某一家全球服务商的通信方式。
这让零信AI邮很自然地产生了一个产品问题:既然全球电子邮件已经提供了互联互通的通信基础设施,为什么聊天服务还需要另建一套网络?零信AI邮 App 本身就是一款 S/MIME 邮件客户端,可以自动完成基于邮件证书的邮件加密。零信AI邮意识到,在这一现有基础上加入聊天服务模式,就可以解决传统聊天服务长期存在的不能互联互通的大问题及其他问题。
一、一个全球基础设施,邮件模式或聊天模式
第一个大问题就是互联互通。零信AI邮不需要再创建一套全球消息网络,因为全球电子邮件网络已经存在。在零信AI邮App中加入聊天模式后,同一套底层通信基础设施可以支持两种用户体验:用于传统电子邮件通信的 邮件模式,以及用于对话式通信的聊天模式。
改变的是界面,而不是底层基础设施。同样的全球电子邮件地址与投递体系、S/MIME 加密、邮件证书、私钥和邮箱,都可以支撑这种对话。用户可以在需要时自由切换聊天与邮件。
这并不是要把电子邮件做成聊天应用的样子,而是利用现有的可互联互通的通信基础设施提供聊天体验,而无需再创建一个彼此孤立的聊天网络。
二、加密保护对话,S/MIME身份建立信任
第二个问题是可信身份。互联互通只能解决问题的一部分。安全的聊天服务同样需要一种方式来确认通信双方究竟是谁。传统聊天服务可以显示姓名、用户名、电话号码、头像或个人资料,但这些标识并不一定能够建立经过独立第三方认证的可信身份。
S/MIME 提供了不同的密码技术基础。数字签名可以帮助收件人确认消息是谁发送的,以及经过签名的内容是否被篡改。邮件证书还可以携带与发送者身份认证级别相关的可信身份信息。这样,可信身份就能够直接呈现在通信体验中,而不是让用户仅凭应用中的个人资料自行判断是否可信。
对于零信AI邮而言,这一区分非常重要,因为加密和身份解决的是不同的问题。加密保护对话的机密性;数字签名和由邮件证书支持的身份信息,则帮助收件人确认消息的发送者身份。将二者结合起来,就能形成了一个安全的聊天服务体验,让通信机密性与可信身份成为同一通信流程的一部分。
这为解决数字通信中一个长期存在的问题提供了技术基础:一段对话可以是加密的,但收件人仍然可能需要问一句:“这条消息到底是谁发来的?”。而通过让经过认证的身份直接显示在消息层面时,零信AI邮的聊天服务就可以向用户提供其他聊天应用的个人资料未必能够提供的信息。
三、选择你希望展示多少身份信息。
零信AI邮将身份展示变成一种选择,而不是单一固定的个人资料。不同的对话可能需要不同程度的身份信息。
-
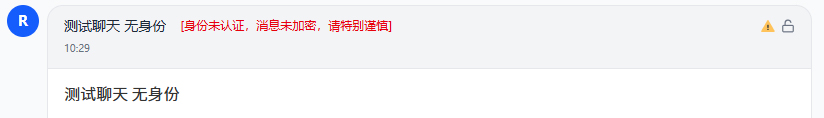
匿名身份:邮箱未验证、无个人身份或单位身份,会有警示提醒。
-
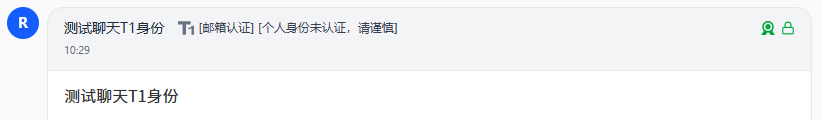
T1认证身份:邮箱认证(MV):仅验证邮箱控制权,不显示个人或单位身份。
-
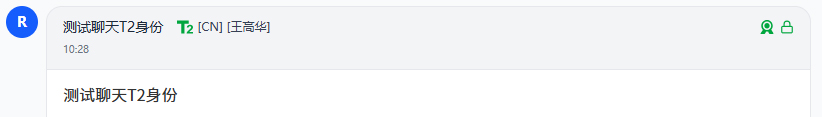
T2 认证身份:个人认证(IV):显示经过认证的个人姓名和国家/地区缩写。
-
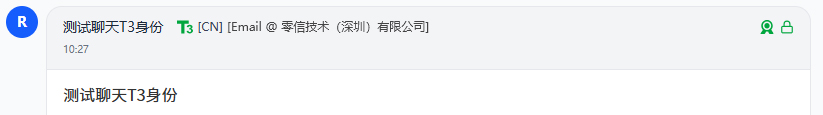
T3认证身份:单位认证(OV):显示经过认证的单位身份。由于个人身份并未认证,因此不显示发送者个人姓名。
-
T4认证身份:单位员工认证(SV):同时显示经过认证的发送者个人身份和所属单位身份。
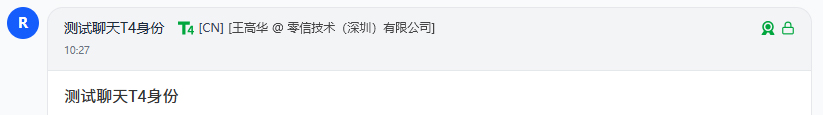
在聊天模式中,这些身份级别是对话界面的一部分。用户可以看到当前聊天对应的是经过认证的邮箱、经过个人认证的真实身份、某个组织,还是某组织的员工。
四、你的聊天,你的邮箱,你的加密消息。
第三个问题是聊天对话内容存储在哪里。零信AI邮采取了不同的方式:在底层,聊天对话仍然是一封加密邮件。消息由用户自己的 S/MIME 密钥保护,并以加密形式存储在用户自己的邮箱中。
这意味着,聊天服务体验不需要单独的聊天消息存储系统来保存对话。邮箱、S/MIME 密钥以及加密消息,这些属于用户已经用于电子邮件的通信基础设施。
对于用户而言,让对话内容存放在哪里变得更加清晰,也更容易掌控。聊天服务体验可以便捷、自然地进行,同时底层消息始终以加密形式存储在用户自己的邮箱中,而不会成为由聊天服务提供商独立管理的聊天数据。
这是一个重要的隐私导向设计选择:用户可以拥有聊天服务,同时无需放弃拥有自己的邮箱和自己的加密密钥这一熟悉的模式,聊天信息自己加密保管。
五、无需复制粘贴,无需切换应用。
第四个问题是聊天与邮件之间的断层。在传统使用方式中,用户需要从聊天应用中复制对话,切换到电子邮件客户端,粘贴内容,然后重新整理成邮件。反向操作同样可能需要重复这一手动过程。
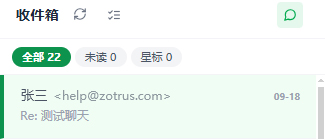
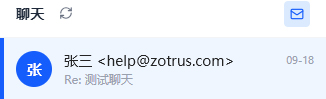
由于零信AI邮的聊天服务直接构建在 S/MIME 电子邮件客户端中,这两种体验可以在界面层面实现连接。用户在聊天过程中,可以无需离开当前对话直接切换到邮件。
- 通过邮件回复:将当前聊天内容回复直接转换为普通邮件回复。
- 通过邮件转发:通过电子邮件界面将对话转发给其他收件人。
- 在编辑器打开:需要更丰富的编辑、格式处理或发送附件时,可继续使用完整的邮件编辑器。
反向切换同样重要。一封邮件可以直接进入 聊天模式成为一段对话,无需用户将内容复制粘贴到另一个应用中。因此,邮件和聊天可以成为同一加密通信流程上的两种不同交互模式。
在需要时,自由切换聊天与邮件。
六、无需要求聊天对方使用零信AI邮 App
第五个问题就是使用门槛。目前的聊天服务只有在双方使用同一个聊天应用时才能对聊。这一要求又形成了一道门槛:每一种新的聊天体验,都要求对方安装应用、创建账户,并加入另一个消息网络。
零信AI邮的聊天服务不要求这样。对方可以继续使用自己已经在使用的电子邮件客户端。他们无需安装零信AI邮 App,无需创建新的聊天服务账户,也无需与对方同时在线。
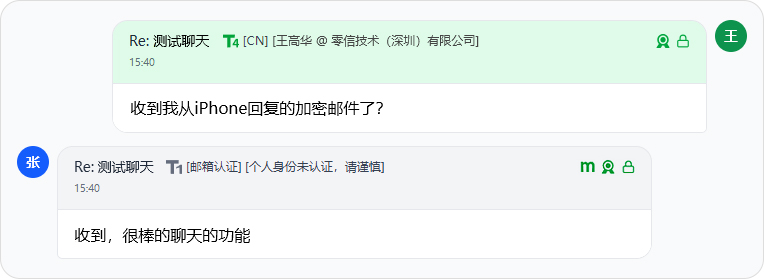
当对方通过现有的电子邮件客户端回复邮件时,消息会经过全球电子邮件基础设施传递,并重新进入 零信AI邮的聊天服务体验。零信AI邮使用 IMAP IDLE技术接收新邮件到达通知,并即刻拉取消息,从而为面向聊天服务的界面提供近实时的响应体验。
- 无需零信AI邮 App:你的聊天对象可以继续使用现有的电子邮件客户端。
- 在线或离线均可:在线时可以立即回复,离线时再次打开邮箱时也可以回复。
- 聊天消息自动更新:实现传统即时聊天一样的使用体验。
换句话说:你使用零信AI邮,对方继续使用邮件,但你们依然可以聊天。重点并不只是对方无需使用 零信AI邮 App,而是即使双方使用不同的邮件客户端软件和不同使用体验,聊天依然可以顺利进行并保持互联。
七、全球聊天服务的另一种模式
这些能力指向了一种不同的聊天服务模式。与其把聊天服务视为每个聊天服务商都必须单独创建和控制的一套孤立网络,不如将聊天服务作为一种建立在全球电子邮件基础设施和通用密码学基础之上的更佳互通体验。
不同的聊天服务商可以在底层使用可互联互通的电子邮件基础设施,同时构建各自不同的聊天服务体验。证书颁发机构可以提供邮件证书;密码应用自动化服务商可以实现证书生命周期管理服务的自动化;安全厂商可以提供安全能力;云服务商可以提供基础设施;AI 服务商则可以贡献智能能力。
重要的并不是要求每个聊天服务商都构建相同的聊天服务应用,而是让不同聊天服务能够参与一种已经具备全球互联能力的通信模式。零信AI邮将聊天服务融入 S/MIME 客户端,正是在展示这一模式的一种实现方式。
对于全球通信行业而言,这为重新思考聊天服务提供了一种不同的方式:聊天服务不应继续被隔离在各个聊天服务服务商之间,而应让每一位用户彼此互联,让对话体验建立在互联网已经在使用的电子邮件基础设施之上。
八、为什么聊天服务融入 S/MIME 客户端
这一技术实践是为了用一个现有的全球信息基础设施解决多个目前聊天服务已经存在的问题。全球电子邮件已经提供互联互通能力;S/MIME 提供加密、数字签名以及由证书支持的可信身份;邮箱为用户保存加密消息提供了空间;S/MIME 客户端则提供了将这些部分连接起来所需的密码学和电子邮件能力。
加入聊天模式后,这些能力被转化为一种不同的通信体验。用户可以通过全球电子邮件网络进行聊天,查看由证书支持的可信身份信息,将对话以加密形式保存在自己的邮箱中,无需复制粘贴即可在聊天与 邮件之间自由切换,并与继续使用现有电子邮件客户端的人进行通信。
零信AI邮并不是从“如何再建一套聊天服务网络”开始思考的,而是从已经在全球范围内运行的信息基础设施出发,思考如何把聊天服务体验建立在这套基础设施之上,提供不一样聊天体验。
一套基础设施,两种通信体验。邮件 ▪ 聊天。
点击 这里 阅读PDF版本(有全球信任和全球法律效力的数字签名和时间戳,版权所有,抄袭违法必究!转载请注明:转载自零信CEO博客)