 零信浏览器
免费、干净、无广告
密码敏捷 · 安全可视 · 数字信任
国密算法支持
RSA ▪ ECC ▪ SM2 ▪ PQC
RSA ▪ ECC ▪ SM2 ▪ PQC
可视化网站身份
 ▪
 ▪
 ▪
 ▪ T1-T4
▪ ▪ ▪ ▪ T1-T4可信 PDF 阅读
 ▪
 ▪
 ▪ ▪ T1-T4
▪ ▪ ▪ ▪ T1-T4 零信浏览器 ▪ ▪ ▪ ▪ T1-T4 ▪ ▪ ▪ ▪ T1-T4熟悉的浏览体验并不是全部。随着密码学标准不断演进、网络威胁日益复杂,用户需要的不仅仅是加密连接,还需要了解正在使用的安全技术,并判断所访问的网站和文档背后是谁。零信浏览器基于 Chromium 构建,增强支持 RSA/ECC/SM2 密码算法、后量子密码算法,并提供可视化网站身份、证书透明(CT)和 PDF 文档数字签名验证和展示签名者可信身份功能。零信浏览器旨在让用户更容易了解重要的网站安全信息,而无需成为密码学专家。
支持 RSA、ECC、SM2,及两种混合 PQC。
呈现 HTTPS 连接和网站的安全属性。
根据 SSL 证书类型展示网站可信身份信息。
详细展示证书透明日志信息。
支持数字签名验证和可信签名者身份展示。
密码技术不断发展。浏览器既要能够使用当前成熟的算法,也应为向新型密码技术迁移做好准备。零信浏览器围绕密码敏捷进行设计,即能够随着标准、基础设施和安全需求的变化,采用、支持并切换不同的密码算法。这有助于提升密码韧性,使安全性和业务连续性在密码技术变迁过程中得以维持。零信浏览器支持 RSA、ECC 和SM2 等密码算法体系,并支持两种混合后量子密码密钥交换机制:X25519MLKEM768、SM2MLKEM768。它们结合了经典密码技术与后量子密码技术。
HTTPS 连接有助于保护传输中的数据,但仅有加密并不能让用户全面了解网站身份。常见的安全标识不应被误认为网站一定属于用户所期待的某家银行、企业或政府机构。零信浏览器通过可视化标识,帮助用户了解当前网站及 HTTPS 连接的更多安全属性。
表示当前连接使用 HTTPS 加密
表示当前 HTTPS 连接使用混合 PQC
表示当前 HTTPS 连接使用 SM2 算法
表示该网站已被识别为使用 WAF 防护
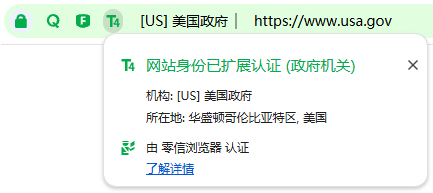
网站使用 HTTPS,并不能证明它就属于访问者所期待的组织。零信浏览器通过识别证书中相应的对象标识符(OID),让基于证书的网站身份信息更加直观。
这些网站身份类型依据 CA/浏览器论坛《SSL 基线要求》进行识别。零信浏览器使用相应的 OID 识别证书类型,并通过 T1–T4 可视化标识呈现。T1–T4 是零信浏览器使用的可视化身份标识,并非 CA/浏览器论坛独立定义的等级名称。可视化身份信息有助于用户区分域名验证证书,以及提供个人、组织或扩展验证信息的证书。在访问声称代表银行、企业或公共机构的网站时,这些信息可以帮助用户作出更有依据的判断。
DV SSL证书可以通过自动化方式便捷、高效地部署 HTTPS,为网站提供加密连接和域名控制权验证。但 DV 证书本身不验证网站运营者的真实身份,用户无法仅凭 DV 证书确认网站背后的个人或组织。
通过零信网站可信认证服务,个人和组织均可申请网站可信身份认证。网站可以继续使用 DV SSL 证书,同时获得独立的可信身份认证。经过核验并被零信浏览器识别后,零信浏览器会展示相应的身份认证级别、经认证的个人或单位名称,以及对应的地址栏视觉标识。这样既保留了 DV 证书自动化部署的便利性,也弥补了网站可信身份认证这一环节。
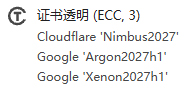
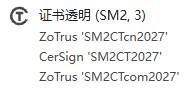
证书透明(Certificate Transparency,CT)有助于提高公众信任证书签发过程的可观察性。零信浏览器在同一界面集中呈现 CT 信息,帮助用户查看证书透明的具体信息,而不只是告诉用户证书包含了 CT 信息。通过展示 CT 日志名称及其运营方,零信浏览器让证书透明信息更易于查看。对国际CT 和国密 CT 的双支持,将两种密码体系中的证书透明信息整合到同一浏览体验中。
Web 应用防火墙(WAF)通过检查 Web 流量,识别或过滤可能有害的请求,帮助保护网站。对于已识别为使用 WAF 防护的网站,零信浏览器可以通过 F 标识进行可视化呈现。这个标识为用户浏览网站时提供额外的网站安全信息,它表示系统已识别到该网站使用 WAF 防护,但并不保证网站不存在漏洞或不会受到攻击。
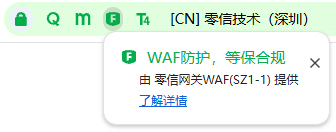
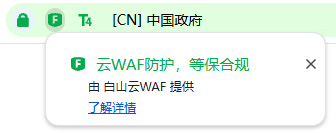
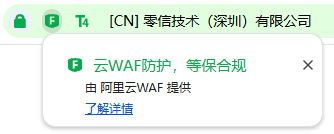
当零信浏览器显示“由 零信网关 WAF (SZ1-1) 提供”时(参见上面的第一个截图),表示该网站前置部署了零信 HTTPS 加密自动化网关,并由网关内置WAF提供安全防护。括号内的标识(如:SZ1-1)是网关的部署位置标识。让网关防护看得见,让零信浏览器用户直观了解网站背后的安全保障。
PDF 文件广泛用于交换商务文件、对账单、通知、合同和官方信息。文档中可以显示公司名称、标识或印章图片,但这些视觉元素本身并不能证明文档由谁发布,也不能证明其内容是否被篡改。零信浏览器内置 PDF 阅读器,将数字签名验证和可信签名者身份信息融入文档阅读体验。其身份信息展示方式与零信签 的身份和签名体验保持一致。
查看签名状态和验证结果,包括相关信任信息及文档修改状态。
识别文档是否通过证书加密,并支持解密。
查看与文档数字签名关联的可信时间戳信息。
在文档和验证数据支持的情况下,查看长期验证信息。
使用相应身份标识,展示签名者证书的身份验证类型。
识别 SM2 数字签名,支持验证采用 SM2 签名的 PDF 和 OFD 文档,并支持 SM4 解密。
对于文档签名者身份,零信浏览器根据 CA/浏览器论坛《S/MIME 基线要求》(S/MIME Baseline Requirements,S/MIME BR)定义的多用途证书对象标识符(OID),识别相应的证书验证类型。在文档签名场景中,T1–T4 可视化标识分别对应 MV、IV、OV 和 SV。
“没有数字签名,身份未知。请谨慎!”这条提示表示,无法通过文档中的数字签名验证发布者身份。这并不意味着所有未签名文档都是欺诈文件。尤其当文档声称来自银行、企业或政府机构时,用户应保持谨慎。数字签名验证有助于用户评估签名者身份和文档完整性,也有助于识别冒充可信组织的行为。
零信浏览器参与零信可信根认证计划中的 SSL 证书信任体系。该计划支持 RSA/ECC 和 SM2 两类密码体系的可信证书生态,也包括内网 SSL 证书。

更广泛的零信可信根认证计划也服务于 零信邮App 生态,为电子邮件和文档证书提供信任支持,包括 RSA/ECC 和 SM2 根证书以及可信时间戳服务。零信浏览器侧重于浏览场景相关的 SSL 证书和网站信任;其内置 PDF 阅读器使用文档证书信任和时间戳信任。