一个网关,三项服务,全自动化
零信密码应用自动化网关位于用户现有安全基础设施、现有业务系统与外部网络之间,自动化完成邮件、聊天、文档的数字签名、加密、解密、验签、证书管理和可信身份管理,并与现有的相应系统协同工作。
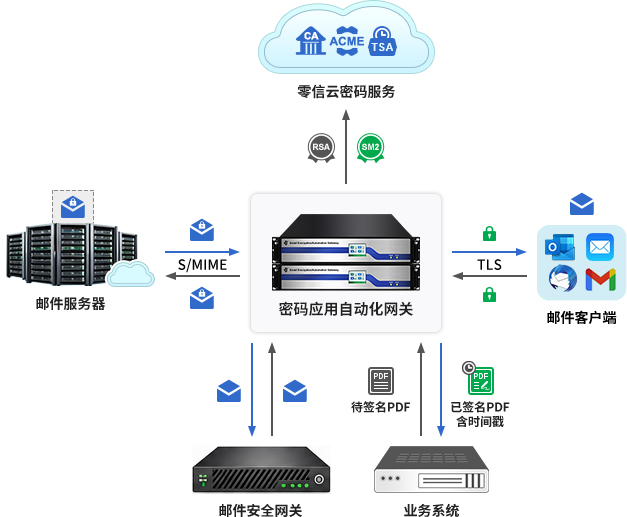
- 内置专用的组织子CA和HSM保护的密钥,可自动为组织签发和管理零信信任的邮件证书和文档证书,不限数量。
- 可选配全球信任的邮件证书和文档证书,满足全球信任应用需求
- 集中统一管理邮件加密和文档加密的密钥
- 自动化完成邮件、聊天和文档的数字签名、加密、解密、验签、时间戳等所有密码操作
- 可与现有邮件安全网关配合负责入站加密邮件的解密检查和出站邮件的先检查后加密
- 可与现有业务系统配合自动化完成业务文档的批量签名和加密
- 员工无需自己管理邮件证书和文档证书,继续使用现
一个网关,按需配置,满足不同需求
零信密码应用自动化网关是一个集成多功能的综合网关产品,用户可根据不同的应用需求,选购不同功能的产品:S/MIME自动化网关、文档密码应用自动化网关、企业即时通讯加密网关、企业密钥管理系统、时间戳服务系统。
S/MIME自动化网关
- 内置企业CA用于本地自动签发邮件证书
- 在组织范围内大规模提供可信邮件数字身份和统一管理密钥
- 自动完成电子邮件数字签名、加密、解密、验签
- 每个员工无需更换邮件客户端,无需自己管理邮件证书
文档密码应用自动化网关
- 内置企业CA用于本地自动签发文档证书
- 在组织范围内大规模提供可信文档数字身份和统一管理密钥
- 自动批量完成文档数字签名、加密、解密、验签
- 每个员工可以有文档加密证书和文档签名证书
企业即时通讯加密网关
- 内置企业CA用于本地自动签发邮件证书
- 在组织范围内大规模提供可信邮件数字身份和统一管理密钥
- 同时支持零信AI邮之间、零信AI邮与现有邮件客户端之间对聊
企业密钥管理系统
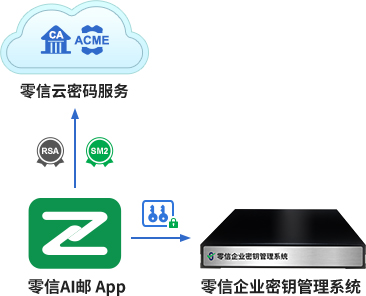
- 统一管理邮件和聊天证书密钥
- 为零信AI邮App提供私钥
- 管理邮件证书
- 密钥归档管理
- 可用于文档加密及其他数据加密
时间戳服务系统
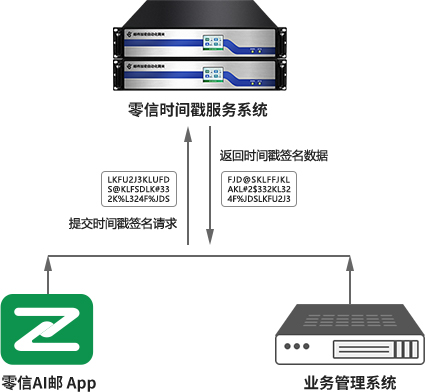
- 为文档签名服务提供本地时间戳签名服务
- 含零信信任时间戳签名证书
- 时间戳证书自动化管理(申请和续期)
S/MIME自动化网关
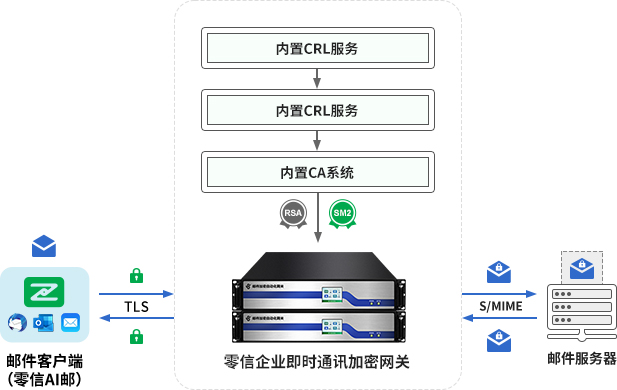
零信S/MIME自动化网关位于组织现有邮件安全基础设施与外部网络之间,自动处理S/MIME加密、解密、数字签名和S/MIME证书自动化管理,员工可以继续使用现有邮件客户端。
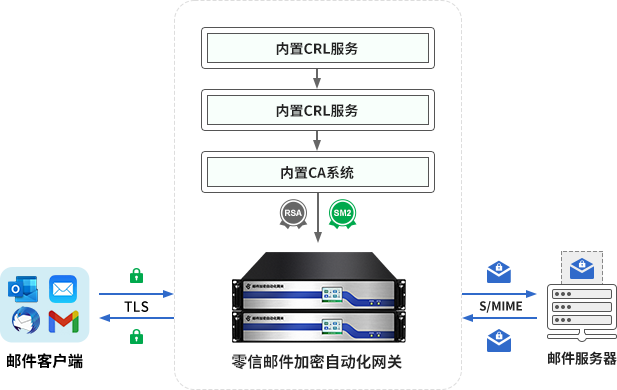
不替换,补完整,各司其职。
零信S/MIME自动化网关与现有邮件安全基础设施协同工作。

文档密码应用自动化网关
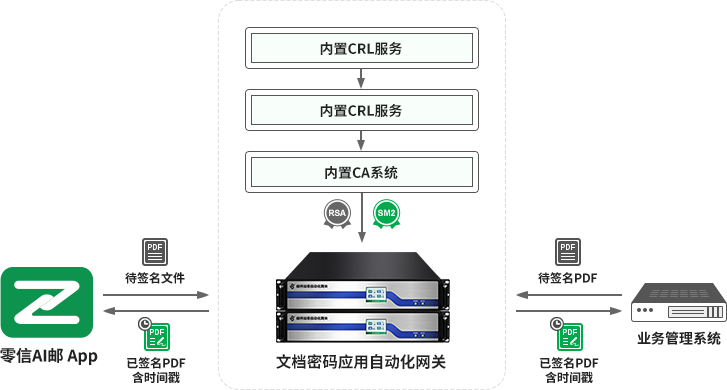
零信文档密码应用自动化网关专为大中型组织批量文档签名设计,同时为组织实现全文档签名和加密所需的文档证书自主签发和密钥管理,自动完成文档数字签名、时间戳、加密、解密、签名验证和证书自动化管理。
企业即时通讯加密网关
零信企业即时通讯加密网关专为大中型组织即时通讯管理设计,基于组织电子邮件基础设施,为组织提供内部和外部加密聊天服务,同时为组织实现加密聊天所需的S/MIME证书自主签发、证书自动化管理和密钥管理。
零信企业密钥管理系统
零信企业密钥管理系统(EKMS)专为大中型组织集中统一管理证书密钥设计,加密密钥将在EKMS中产生和管理,零信AI邮App从EKMS中获取员工的证书密钥到本地设备使用。
零信时间戳服务系统
零信时间戳服务系统专为大中型组织本地提供时间戳服务而设计,内置零信信任的时间戳签名证书,为批量签署文档或其他应用提供时间戳签名服务,也可以为员工使用零信AI邮或其他软件提供本地时间戳服务。
从“这是谁”到可执行的安全信号S/MIME证书可以代表每封邮件的不同身份认证级别。文档签名证书可以代表每个文档的不同身份认证级别。
MV
邮箱认证IV
个人认证OV
单位认证SV
单位员工认证零信密码应用自动化网关将这些可信身份信号作为可配置邮件安全和文档安全策略的一部分。
- 更高认证级别的身份→ 放行/优先处理
- 未知或未经验证的身份→ 检查/告警
- 无效签名→ 告警/隔离
每一封邮件、每一份文档都可以携带可信数字身份许多组织向组织外部的人员发送邮件和文档。为了确保邮件可信和文档可信,可采用零信密码应用自动化网关自动化对公共邮件和公共文档进行数字签名。
政府
政府官方通知、审批结果和公共服务通信。银行
银行账单、交易通知和客户通信。公用事业与公共服务
公用事业与公共服务账单、服务通知和账户通信。企业
企业法律、财务、高管及其他高信任度通信。数字签名帮助收件人验证: ◆谁发出了该邮件或谁签署了该文档◆邮件或文档签署后是否被篡改
数字签名不只是保护邮件和文档内容完整性,更是要证明邮件和文档背后的可信身份。
为组织内置企业CA,公共CA按需使用
零信密码应用自动化网关内置的企业CA自动为组织内的员工签发和管理零信AI邮信任的S/MIME证书和文档证书。对于少数需要全球信任用于对外通信的邮箱,网关可自动从公共CA获取全球信任的邮件证书和文档证书。
一个网关,两种证书来源,多种信任模型,一个优化的证书策略。内置企业CA
- 全组织范围的S/MIME证书和文档证书
- 零信AI邮生态信任,组织信任
- 自动化签发和生命周期管理
- 不再有证书费用,可无限供应
外接公共CA
- 选定的对外交流邮箱
- 全球信任MV邮件证书,可选OV/SV证书
- 可选全球信任文档云签服务,或全球信任的OV/SV文档证书
为组织信任提供专用密码硬件基础设施
零信密码应用自动化网关以专用硬件密码设备的形式交付,为组织的邮件安全和文档安全提供密码保障。借助内置的企业CA能力和硬件保护的子CA密钥,网关自动为组织签发和管理组织信任和全球信任的S/MIME证书和文档证书。
高可用架构
企业部署采用余双网关架构,确保持续的密码服务:双网关集群、高可用性、负载均衡、服务连续性
安全的密码基础
网关集成硬件安全模块(HSM)以保护关键子CA密钥,并支持安全的证书签发和生命周期管理。
可选软件密码网关
面向成长型组织的端云一体证书自动化管理。对于不需要专用硬件CA基础设施的组织,零信密码应用自动化网关可以以软件系统方式部署,网关通过零信AI邮云密码服务提供自动化的S/MIME证书和文档证书管理(申请、签发、续期、吊销等)。
一个网关,两个信任域
- 零信信任:通过零信AI邮云密码服务签发零信信任的OV/SVS/MIME证书和文档证书,零信AI邮生态内的可信身份。
- 全球信任:通过零信AI邮云密码服务从公共CA获取用于对外通信的S/MIME证书和文档证书。用于外部互操作的公共信任。
AI保障邮件安全和文档安全
自选 AI 服务商和 API 密钥。如果还有邮件安全网关,可启用零信密码应用自动化网关集成的AI驱动的邮件和文档分析能力,使用用户信任的AI服务商和自己的API密钥。
一个网关,完整的密码生命周期管理
通过内置CA能力构建自己的组织邮件信任域,仅在需要全球信任时使用公共 CA 证书。
准备好在组织规模上构建可信密码基础设施了吗?
零信AI邮帮助组织实现自动化S/MIME加密、文档签名、可信身份和证书管理,提供灵活的网关部署选项。
从专用硬件密码基础设施到软件系统部署,端云一体证书自动化,构建您组织所需的可信邮件和可信文档环境。
开始您的可信邮件和可信文档之旅
让每个组织都能轻松实现邮件、聊天和文档的“默认加密,天生智能”。